앤스로픽은 프로젝트 글래스윙에서 클로드 미토스 프리뷰로 핵심 소프트웨어의 고위험 취약점 1만 건 이상을 찾았습니다. 제로데이가 무엇인지, 발견 후 패치까지 몇 건이 이어졌는지, 개발팀과 일반 사용자가 할 일을 정리했습니다.
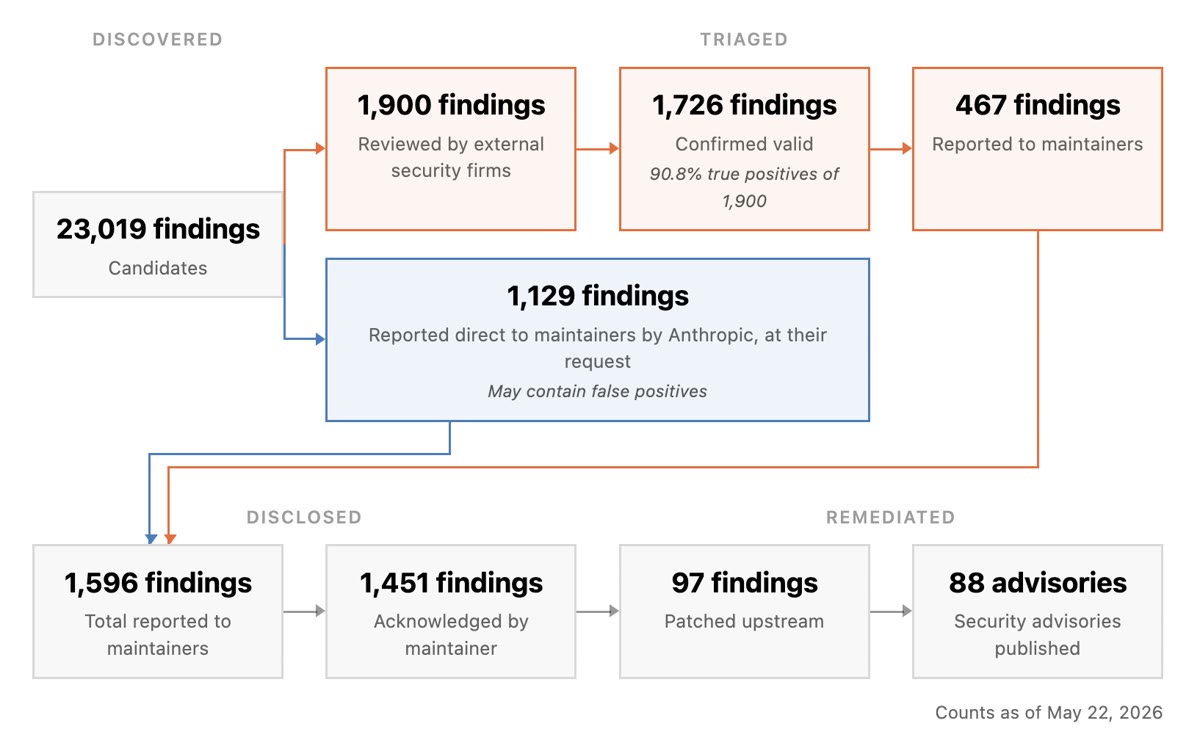
대표 이미지: 오픈소스 취약점의 발견·검증·공개·패치 단계별 건수(2026년 5월 22일 기준). 이미지: Anthropic 공식 발표
AI가 보안 구멍을 찾는 속도는 이미 사람을 넘어섰습니다. 이제 병목은 "찾기"가 아니라 "검증하고 고치기"입니다.
무슨 일이 있었나
앤스로픽은 프로젝트 글래스윙(Project Glasswing)에서 아직 정식 출시되지 않은 모델 클로드 미토스 프리뷰(Claude Mythos Preview)로 전 세계 핵심 소프트웨어를 점검했습니다. 그 결과 고위험 또는 치명적 보안 취약점을 1만 건 이상 찾았고, 초기 성과를 2026년 5월 22일 공개했습니다.
이 프로젝트에는 AWS, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, Linux Foundation, Microsoft, NVIDIA, Palo Alto Networks 등 약 50개 파트너가 참여했습니다. 주요 운영체제와 브라우저에서 찾은 취약점은 해당 제조사에 먼저 넘겨 고치도록 했습니다.
제로데이란
제로데이는 개발사도 아직 모르는 보안 구멍입니다. 개발사가 고칠 시간이 "0일"이라는 뜻입니다. 공격자가 먼저 찾으면 패치가 나오기 전까지 막을 방법이 없습니다.
지금까지는 보안 전문가가 취약점 하나를 찾는 데 몇 주씩 걸렸습니다. 이번에는 AI가 코드 맥락을 읽어 가며 수천 건 단위로 후보를 찾았습니다.
얼마나 잘 찾나
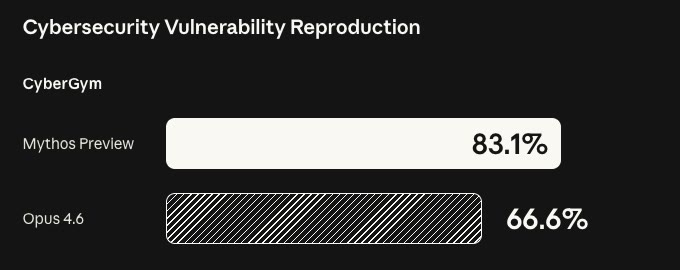
앤스로픽이 공개한 CyberGym(실제 취약점을 재현하는 평가)에서 클로드 미토스 프리뷰는 83.1%, 이전 모델 클로드 오퍼스 4.6은 66.6%를 기록했습니다.
CyberGym 취약점 재현 점수 비교. 이미지: Anthropic Project Glasswing 공식 페이지
찾은 뒤에는 몇 건이 고쳐졌나
오픈소스 프로젝트만 보면, 미토스 프리뷰가 찾은 후보는 23,019건(이 중 모델이 고위험·치명적으로 추정한 것 6,202건)입니다. 전체 후보 가운데 외부 보안업체가 1,900건을 검토해 1,726건을 유효한 취약점으로 확인했습니다. 이 중 1,596건이 메인테이너(프로젝트 관리자)에게 보고됐고 1,451건이 받아들여졌습니다. 5월 22일 기준으로 실제 패치는 97건, 보안 권고는 88건이 나왔습니다.
오픈소스 취약점의 발견·검증·공개·패치 단계별 건수(2026년 5월 22일 기준, 전체 심각도). 이미지: Anthropic 공식 발표
숫자가 단계마다 크게 줄어드는 것이 핵심입니다. 앤스로픽도 보안의 병목이 취약점을 "발견"하는 단계에서 "검증·공개·패치"하는 단계로 옮겨 갔다고 설명합니다. 오픈소스 메인테이너는 대부분 적은 인원이 시간을 쪼개 일하기 때문에, 보고가 쏟아지면 고치는 속도가 따라가지 못합니다.
개발팀이 알아야 할 것
AI 결과를 바로 믿지 않기: 발견된 취약점은 사람이 재현·검증하고, 책임 있는 공개(Responsible Disclosure) 절차를 거쳐 패치로 이어져야 합니다.
우선순위 정하기: 발견이 많아질수록 무엇을 먼저 고칠지 판단하는 능력이 중요해집니다. 심각도, 외부 노출 여부, 실제 공격 가능성을 기준으로 나눕니다.
의존성 업데이트 주기 줄이기: 오픈소스 라이브러리 패치가 나오면 빨리 반영할 수 있도록 업데이트 흐름을 미리 만들어 둡니다.
일반 사용자가 할 일
당장 내 컴퓨터가 더 위험해졌다는 뜻은 아닙니다. 오히려 AI가 먼저 찾아 제조사에 넘기면 패치가 빨라집니다. 다만 패치는 업데이트를 해야 받을 수 있습니다.
운영체제(Windows·macOS·Android·iOS) 자동 업데이트를 켜 둡니다.
브라우저는 "다시 시작해 업데이트" 표시가 뜨면 미루지 않습니다.
오래돼서 더 이상 보안 업데이트가 나오지 않는 기기와 앱은 바꾸거나 쓰지 않습니다.
앞으로의 흐름
AI로 보안을 분석하는 시도는 여러 기업과 연구 기관이 하고 있습니다. 같은 기술이 공격에도 쓰일 수 있기 때문에, 앤스로픽은 미토스 프리뷰를 일반에 공개할 계획이 없고 방어 목적의 파트너에게만 제공한다고 밝혔습니다. 이번 발표는 대형 언어 모델이 보안 분야에서 실제 성과를 내기 시작했다는 신호이고, 동시에 발견 이후의 검증·패치 인력이 더 중요해졌다는 신호입니다.
10월 11일부터 17일까지의 AI 소식을 모았어요. 구글은 새 최상위 모델 제미나이 4 아르곤을 내놨고, 앤트로픽은 클로드 코드 리뷰를 정식 출시하면서 외부 평가 기관과의 약속도 새로 밝혔어요. 안드로이드 서클 투 서치로 사기 문자를 확인하는 방법과 오픈AI의 대학 연구실용 무료 요금제도 담았어요.
10월 4일부터 10일까지의 AI 소식을 모았어요. 오픈AI는 GPT-6를 챗GPT 무료 사용자에게까지 열었고, 앤트로픽은 클로드 하이쿠 5.5와 사이버 방어 사업을 내놨어요. 구글은 AI가 만든 사진·영상·소리를 누구나 가려낼 수 있는 SynthID 판별기를 풀었어요.